Hizmetler
Yönetişim, Risk ve İç Denetim
Kurumsal risk, iç kontrol ve üçüncü taraf riski tek sistem olarak kurulur; iç denetim o sistemi süslemez, sınar.
15 dk ön görüşme ayarla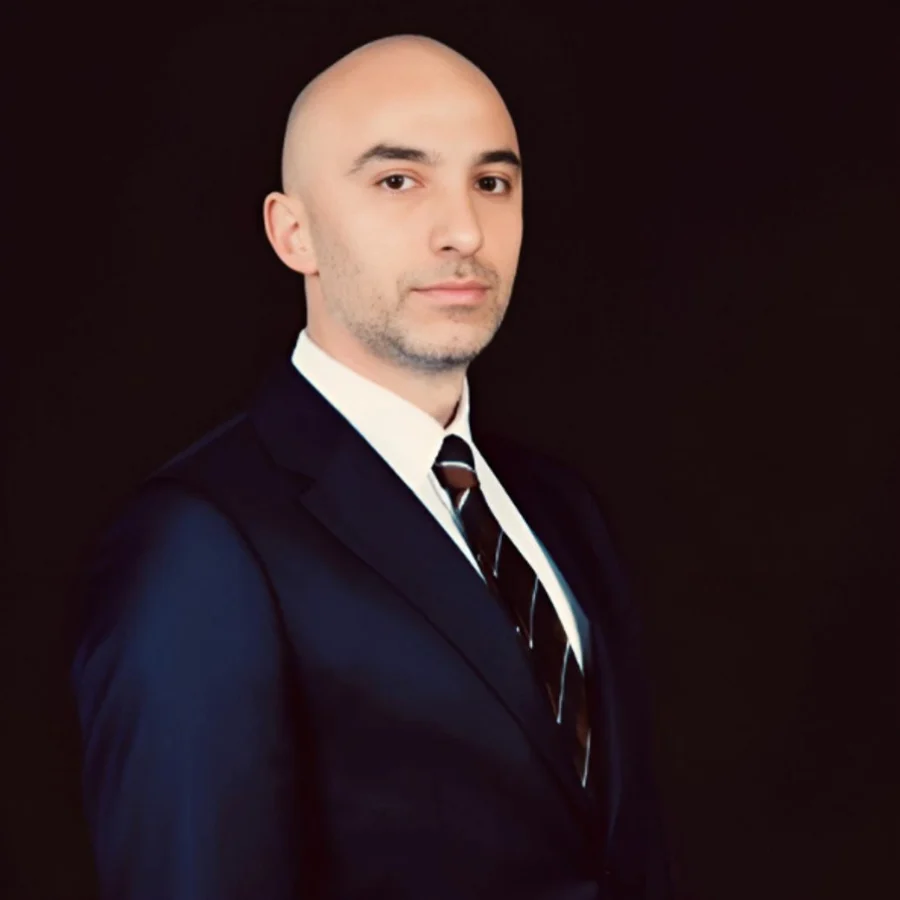
Bu hizmeti yürüten
Gökhan Polat · Information & Technology Governance Expert
Yirmi yılı aşkın kurumsal risk, iç denetim ve bilgi güvenliği deneyimi; Paribu, SabancıDx, EY Türkiye. CISA, CRISC, CISM, CISSP, CIA; ISACA akredite eğitmen.
Risk yönetimi öngörülebilir bir biçimde çöker: risk sicili bir tabloda yaşar, kontroller insanların aklında kalır, iç denetim geçen yılın listesini kontrol eder. Bir yatırımcı, düzenleyici ya da banka 'bu iş nasıl kontrol ediliyor' diye sorduğunda dürüst cevap omuz silkmektir. Büyüyen şirketler bunu ilk kez yatırım turunda ve lisans başvurusunda, yani dışarıdan biri sorduğunda hisseder.
Üç savunma hattını bugünkü büyüklüğünüze göre, büyümeye yer bırakarak kuruyoruz: ISO 31000 ve COSO ile hizalı bir risk çerçevesi, insanların gerçekten işletebileceği bir iç kontrol sistemi, sözleşme imzalanmadan önce ele alınan üçüncü taraf ve dış kaynak riski, takvimi değil riski izleyen bir iç denetim planı. Gökhan Polat bunu bir kripto borsasında, bir Big Four risk pratiğinde ve halka açık bir holdingde yürüttü; çerçeveler sahada sınanmış.
Kapsam
Bu hizmet neleri içerir.
Kurumsal Risk Yönetimi
ISO 31000 ve COSO ERM ile hizalı risk çerçevesi, risk iştahı beyanı ve sicil; yönetim kurulu takvimine bağlı gözden geçirme ritmi.
İç Kontrol Sistemi
Süreç düzeyinde kontroller; işletilebilecek, kanıtlanabilecek ve test edilebilecek şekilde tasarlanıp belgelenir. Küçük ekibi felç etmeden görevler ayrılığı.
İç Denetim Kurulumu ve Ortak Kaynak
İç denetim yönetmeliği, risk temelli yıllık plan ve icra; kurum içinde ya da bizimle ortak kaynaklı, IIA standartlarıyla hizalı.
Üçüncü Taraf ve Dış Kaynak Riski
Önemli tedarikçiler için durum tespiti, sözleşmesel kontroller ve sürekli izleme; bulut, ödeme ve yapay zeka sağlayıcıları dahil.
Etik, Şeffaflık ve Uyum Çerçeveleri
Etik kurallar, ihbar hattı, çıkar çatışması ve uyum izleme; PDF olarak değil, işleyen bir program olarak kurulur.
Denetim Komitesi ve Kurul Desteği
Raporlama biçimleri, komite yönetmelikleri ve bağımsız incelemeler; sorumluluğu taşıyanlar neyden sorumlu olduklarını görebilsin diye.
Diğer hizmetler